
TP钱包安全使用指南
- 作者: TP官方下载安卓最新版
- 2026-10-18 01:07:01
用了TP钱包两年多,经历过一次钓鱼页面,也翻过它出过的几起安全事件通报。说句实在话,TP钱包本身的安全机制在同类工具里算中上水平,但真正决定你资产安全的,往往不是钱包代码本身,而是你日常操作里那些不起眼的小习惯。下面聊聊我踩过的坑和一些实用判断。
TP钱包安全吗
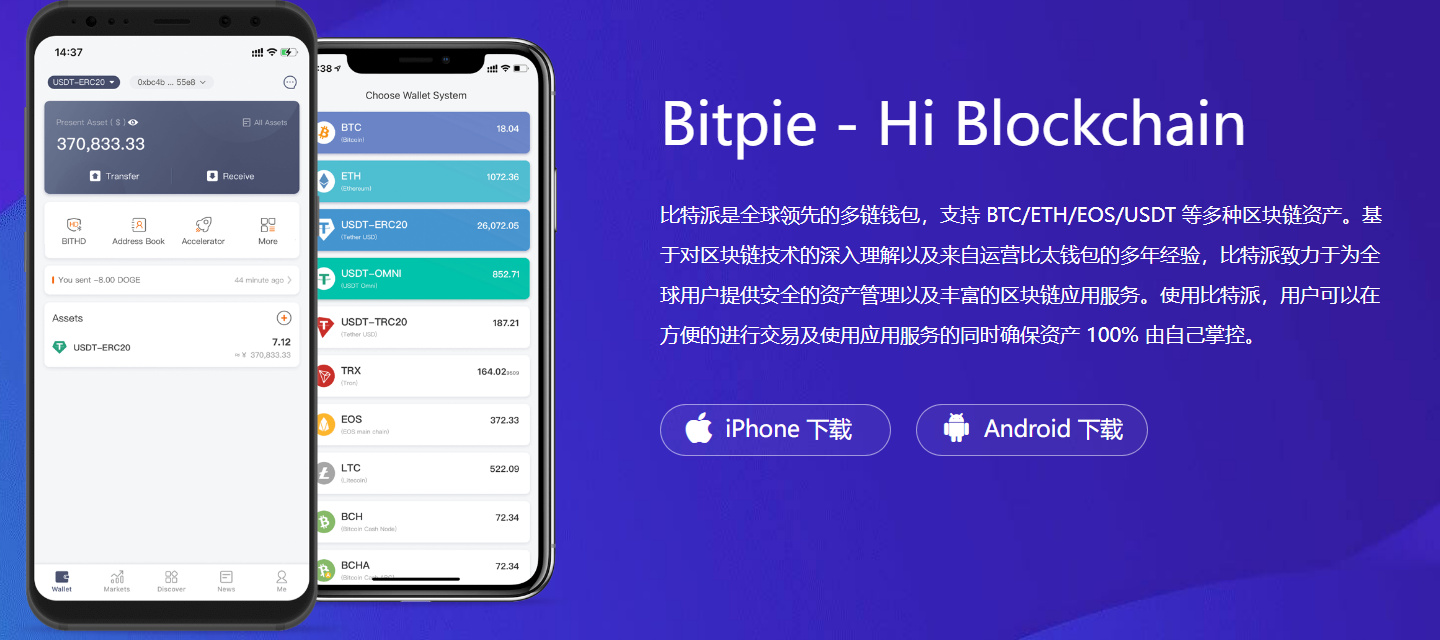
TP钱包是去中心化钱包,私钥存在本地设备上,不经过服务器中转。这意味着它的安全底座比中心化托管模式更可靠——黑客没法从服务器端批量拖走你的资产。它支持多链操作,界面也做了签名确认流程,每次转账前会弹出完整交易详情,地址、数量、Gas费一目了然,这是防误操作的基本防线。
但去中心化不等于绝对安全。2023年有用户反馈过一次前端页面被注入恶意脚本的事件,部分用户没仔细看收款地址就点了确认。我翻了当时的技术通报,钱包核心签名逻辑没有被攻破,真正的问题出在浏览器扩展的某个第三方依赖库上。我的判断是:代码层面没有明显后门,风险集中在用户端和设备端,所有链上工具都面临类似威胁。
TP钱包怎么防盗

我给自己定了三条铁律:截图私钥这件事绝对不碰,备份写在纸上锁进抽屉,任何"帮你导入钱包"的第三方工具一律不信任;给浏览器插件设独立密码,和系统登录密码错开;转大额之前先小额走一遍完整流程,逐位核对地址和链类型。这条救过我一次——有回我差点把ETH打到BSC链上,小额试跑才发现选错了网络。
手机端的TP钱包App一定要开启指纹或面容锁。我见过有人手机丢在出租车上没设锁屏,十分钟后资产就被转空。还有一个容易忽略的点:定期去链上浏览器直接查你的持仓地址余额,别只盯钱包界面显示的数字,防止UI渲染层被篡改。小额和大额之间隔个几分钟,给自己一个冷静窗口,手抖误触的概率会降很多。
安全这件事没有一劳永逸的按钮。TP钱包给的是一个相对靠谱的底层框架,但框架之上跑的是你自己的判断力。保持警惕、大额操作前多花三十秒核对地址和链类型——这些不起眼的习惯,比任何一次版本安全升级都管用。