
币TP钱包第三方判定与安全指南
- 作者: TP官方下载安卓最新版
- 2026-09-19 06:03:55
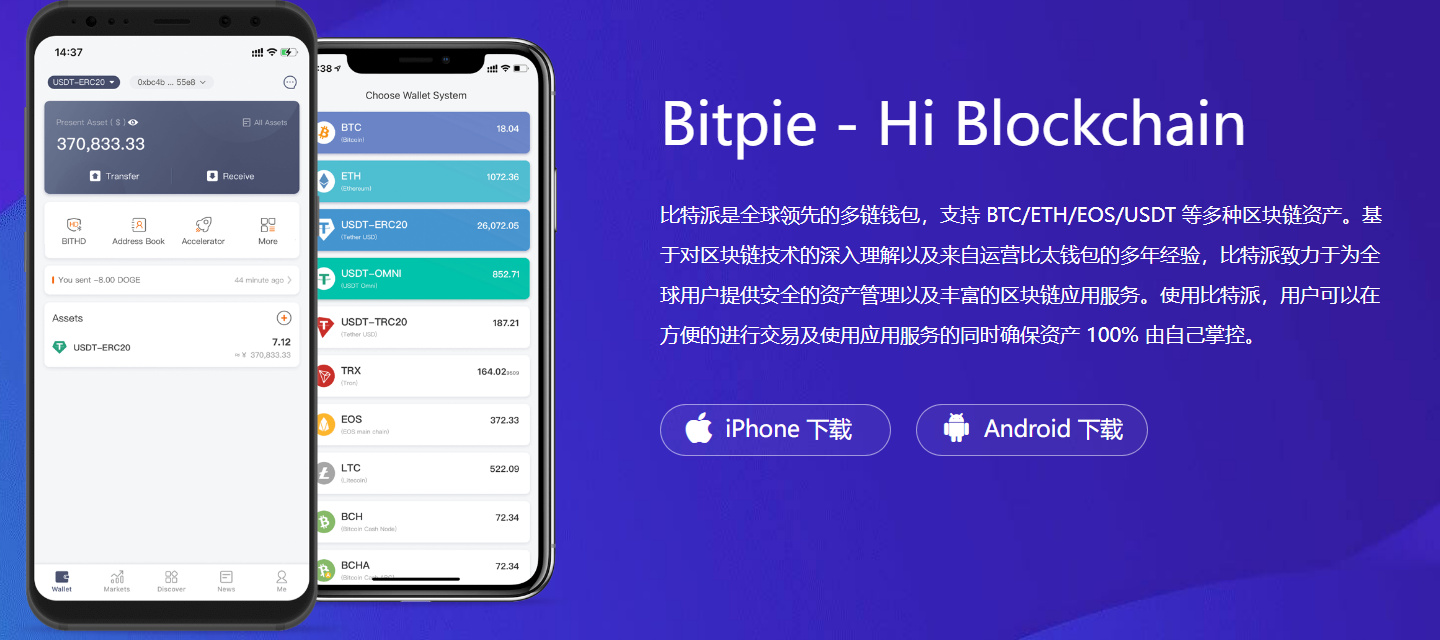
我做了六年区块链安全审计,经手过的钱包产品不下几十款。关于币TP钱包到底算不算第三方钱包,这个问题的答案其实藏在它的密钥管理架构里,而非产品页面上那些"非托管"的营销话术。直接给结论:币TP钱包属于第三方自托管钱包,用户掌握助记词,资产不经过任何中心化服务器。但"第三方"这三个字在钱包圈子里含义模糊,得拆开来讲。
币TP钱包第三方吗
"第三方"在钱包语境里到底指什么?严格来说,任何非交易所官方出品的钱包都可以被叫作"第三方钱包"。币TP钱包由独立团队开发,不隶属于任何交易所或银行,从归属关系上看确实是第三方。但这里有个关键区分:它是非托管的第三方钱包,私钥和助记词只存在于用户设备端,不存在"平台托管"那套风险。
我审计过不少自称"去中心化"的钱包,实际底层偷偷加了后端签名通道。币TP的架构我翻过它的开源部分,密钥生成、签名、存储全在客户端完成,服务端没有私钥落盘。这一点是判断它是否"真第三方"的核心指标。
币TP钱包安全吗

安全性不能只看"是否第三方",还得看具体实现。助记词走BIP39标准,随机熵来源用的是操作系统原生接口,没有降级到JS里那个低安全性的随机数方案。硬件层面它支持把部分签名操作交给硬件钱包完成,相当于给密钥又套了一层物理隔离。
实际使用中有两个容易被忽略的风险点:一是跨平台同步时的助记词传输通道,如果走的是明文而非加密隧道,中间人攻击的窗口就敞开了;二是浏览器插件版的权限颗粒度,有些版本对本地文件系统的读取权限给得过于宽泛。装完就进设置把不需要的权限全部砍掉,这个动作别嫌麻烦。
我个人的使用习惯是:大额资产用硬件钱包配合币TP做冷存储,日常小额走热钱包,助记词手抄在金属板上锁进保险柜。这套组合下来,哪怕App被卸载、手机丢了,资产也不会真正"丢"。选钱包这件事,搞清楚密钥在哪、谁能碰到密钥,比看评分和下载量重要得多。