
TP钱包与刀锋安全使用指南
- 作者: TP官方下载安卓最新版
- 2026-10-28 19:19:55
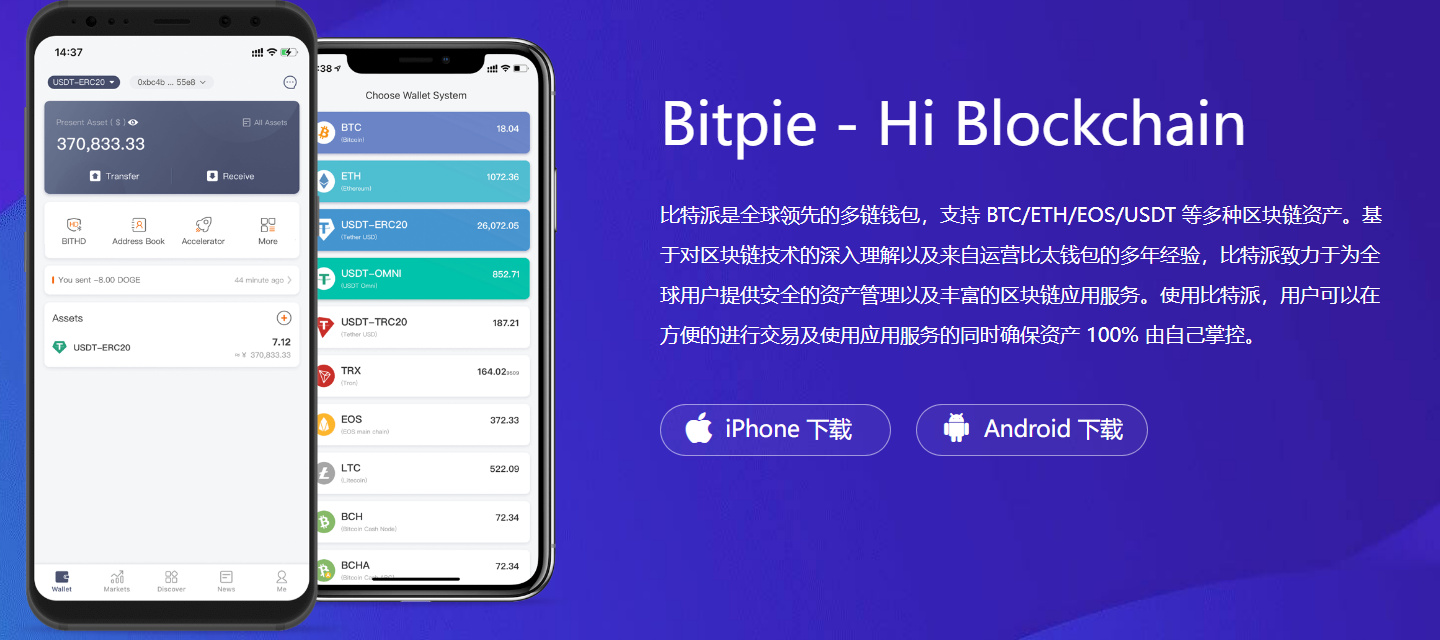
TP钱包是一款支持多链的数字资产管理工具,刀锋是近期在去中心化金融领域受到关注的链上协议。两者配合使用,可以实现资产的链上交互与自主托管。对大多数用户来说,把刀锋接入TP钱包并不算复杂操作,但安全层面的细节很容易被忽略。下面从连接方法和风险防控两个角度,聊聊实操中真正需要注意的地方。
TP钱包和刀锋怎么连
打开TP钱包,选择刀锋所在的公链(通常为BSC或以太坊主网),进入"浏览"或"去中心化应用"入口。搜索刀锋的官方DApp地址,核对域名无误后再授权连接。这里有个很多人会踩的坑:授权时钱包会弹出权限请求,如果你只做简单的链上交互,不要勾选"永久授权",按需授权、用完即撤销,能显著降低地址被恶意合约调用的概率。
连接成功后,TP钱包的地址会显示在刀锋的操作界面中。建议每次操作前花十秒钟核对当前合约地址和链ID,防止钓鱼页面仿冒。还有一点容易忽略:TP钱包是非托管的,私钥只存在你自己的设备上,所有签名本地完成,和托管型服务有本质区别。
刀锋在TP钱包安全吗

安全性很大程度上取决于使用习惯。TP钱包不托管私钥,理论上不存在中心化被窃取的问题。但刀锋本身是链上智能合约,代码部署后不可更改,如果协议层面存在逻辑漏洞,用户资产会面临合约层风险。使用前建议确认刀锋是否经过主流安全审计机构的审查,重点看报告里有没有未修复的高危项。
另一个容易被忽视的问题是授权残留。你之前给刀锋或其他项目做过的approve授权会一直挂在链上,相当于持续给某个合约"划转"权限。TP钱包里可以查看并清除这些授权记录,建议每两周清理一次,把不认识的、长期未用的授权全部撤销。操作时注意辨别正规入口,避免在仿冒页面误输助记词。
工具本身没有绝对的安全与否,关键在使用习惯。连接前核实地址、授权最小化、定期清理权限、不点来路不明的链接——做到这四条,TP钱包搭配刀锋的日常使用基本能把风险控制在可接受范围内。